Comment mettre en place un paiement sécurisé sur son site ?
Pour mettre en place un paiement sécurisé sur votre site, choisissez un prestataire de services de paiement compatible avec votre outil, ouvrez un compte marchand, puis installez son module ou sa page de paiement hébergée. Configurez les moyens de paiement et les notifications, activez les protections proposées et testez le parcours complet avant d’accepter de vraies commandes.
La méthode dépend surtout de votre site : une boutique sous CMS peut souvent utiliser une extension, tandis qu’un site sur mesure demande généralement une intégration technique. Dans les deux cas, vous devez aussi prévoir les remboursements, les paiements refusés et le suivi des versements.
Pourquoi sécuriser le paiement de son site ?
Un paiement mal protégé expose vos clients à la fraude et vous-même à des contestations de paiement, à des commandes non encaissées et à une perte de confiance : un visiteur qui doute de la page de paiement abandonne son panier. Sécuriser cette étape protège donc à la fois les données, la trésorerie et les ventes.
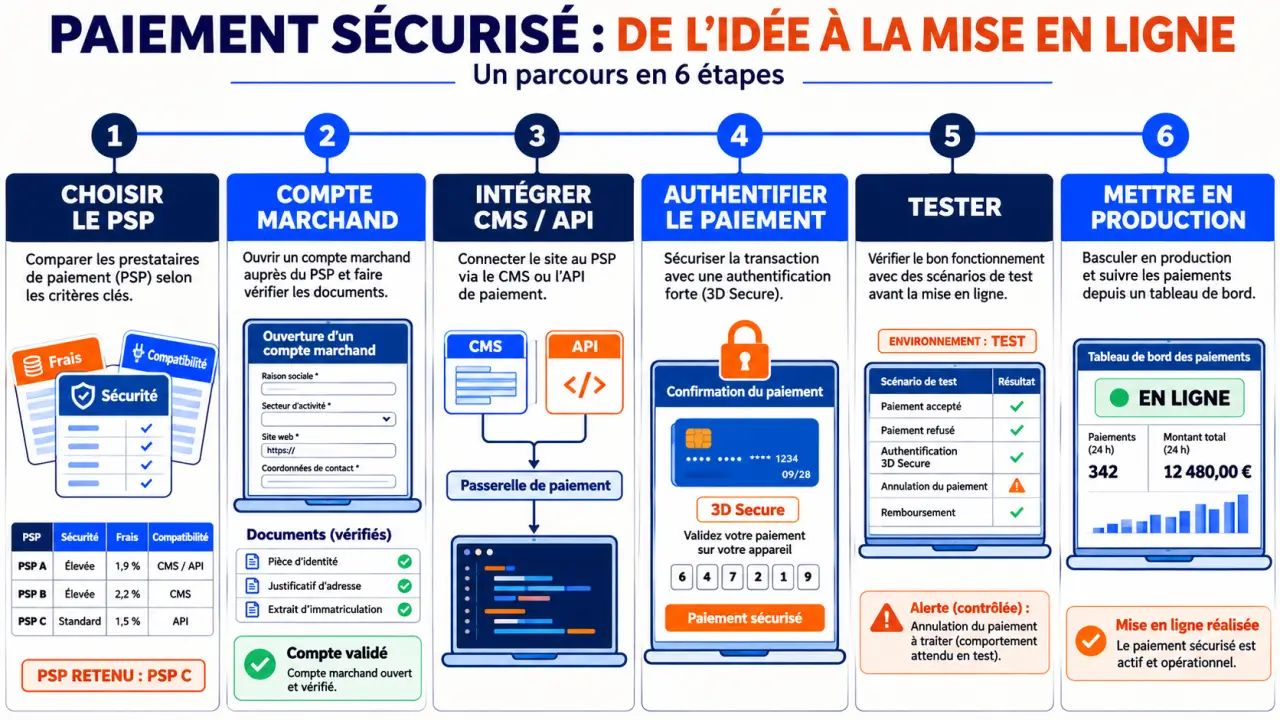
La sécurité repose sur trois piliers : ne pas manipuler vous-même les données de carte, faire authentifier les paiements lorsque c’est exigé, et protéger l’accès à votre site et à votre compte marchand.
Comprendre le trajet d’un paiement en ligne
Le prestataire de services de paiement, ou PSP, permet à votre site d’accepter des paiements et transmet les informations nécessaires aux acteurs bancaires. La passerelle de paiement désigne la partie technique qui assure la transmission des données entre le site et la solution de paiement. Un même fournisseur peut proposer les deux services.
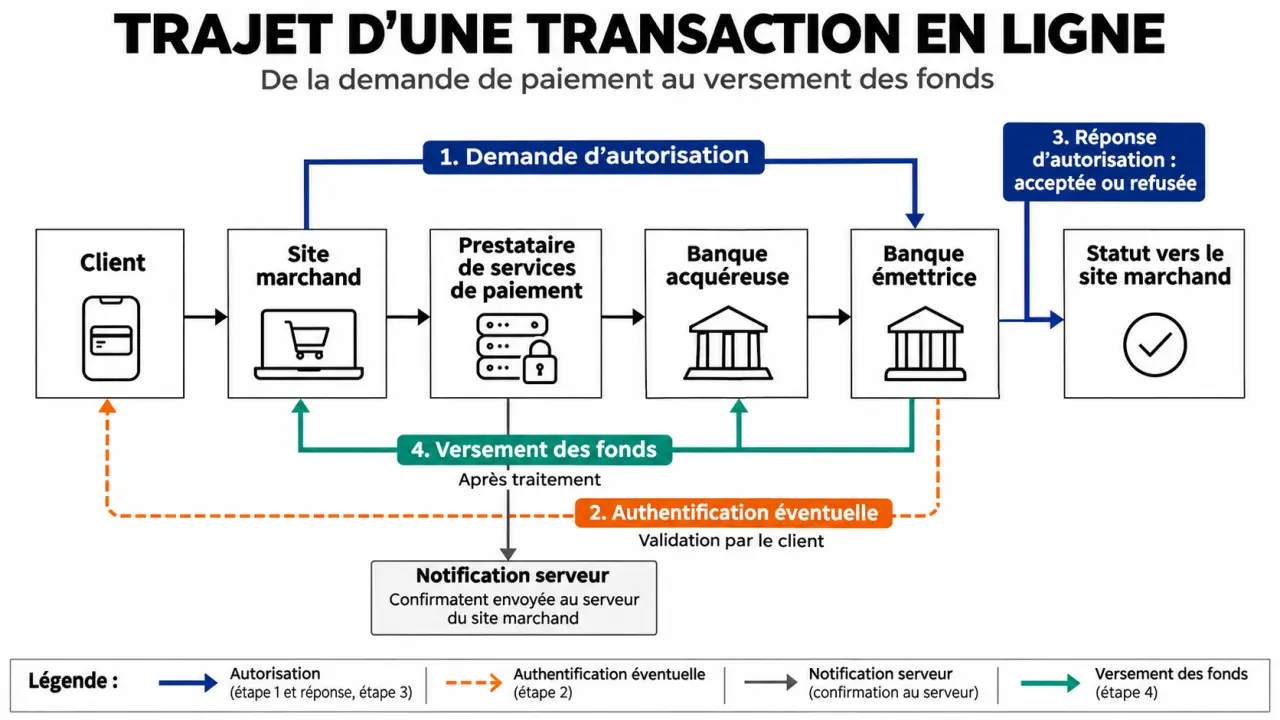
- Le client valide sa commande et choisit un moyen de paiement.
- Il saisit ses informations sur une page ou dans un formulaire sécurisé par le prestataire.
- Le prestataire transmet la demande à l’établissement acquéreur, qui participe à l’encaissement pour le marchand.
- La banque du client accepte ou refuse la transaction. Une étape d’authentification peut intervenir.
- Le site reçoit le résultat et met la commande à jour. Les fonds sont ensuite versés au marchand selon les conditions convenues.
Une autorisation n’est pas forcément un versement immédiat. Distinguez aussi le paiement accepté de la confirmation technique reçue par votre site : une page de retour affichée au client ne suffit pas, à elle seule, à prouver qu’une commande est payée.
1. Choisir une solution adaptée à votre activité
Pour une petite boutique ou un site de prestations, une page de paiement hébergée ou un module prêt à l’emploi limite le développement. Une intégration personnalisée devient intéressante si votre parcours de commande comporte des règles particulières ou si vous devez relier le paiement à plusieurs outils internes.
| Solution | Atout principal | Point à examiner |
|---|---|---|
| Banque et contrat VAD | Relation avec un interlocuteur bancaire pour l’encaissement à distance | Contrat, frais et compatibilité avec le site |
| PSP indépendant | Compte marchand et outils d’intégration proposés par un même acteur | Moyens acceptés, commissions et conditions de versement |
| Portefeuille électronique | Parcours de paiement utilisable sans ressaisir systématiquement les données de carte | Intérêt pour votre clientèle et frais propres au service |
| Solution intégrée à une plateforme | Configuration souvent directement liée à la boutique | Options disponibles et contraintes si vous changez de plateforme |
Le contrat VAD encadre la vente à distance avec l’établissement qui accepte les paiements pour le marchand. L’expression VADS désigne la vente à distance sécurisée. Une offre bancaire peut demander un tel contrat ; un PSP indépendant peut intégrer l’acceptation des paiements dans sa propre souscription. Ne supposez donc pas qu’il faut toujours signer un contrat bancaire séparé.
Comparez le coût réel, pas seulement la commission
Relevez les frais d’installation, l’abonnement, la part fixe et le pourcentage par transaction. Ajoutez les éventuels frais de remboursement, de contestation, de conversion de devise et de développement. Regardez aussi le délai de versement : un paiement accepté aujourd’hui ne finance pas nécessairement votre trésorerie le jour même.
Exemple de calcul fictif : pour 100 paiements mensuels de 20 €, une offre à 1,5 % plus 0,25 € par paiement coûte 55 € de frais de transaction. Une offre à 2 % sans part fixe coûte 40 €. À volume égal, la part fixe pèse davantage sur les petits paniers. Cet exemple exclut les abonnements et les autres frais.
Comparez enfin le support, les possibilités de remboursement, la gestion des contestations et l’export comptable. Si vous vendez à l’étranger, examinez les devises et les moyens de paiement utiles à vos clients avant de choisir.
2. Ouvrir et préparer votre compte marchand
Rassemblez les informations sur votre activité, vos coordonnées, votre compte bancaire et les personnes responsables de la structure. Préparez aussi l’adresse de votre site, la description de vos produits ou services, vos prix et les conditions de livraison ou d’exécution. Le prestataire peut demander des justificatifs avant d’activer les paiements réels.
Pour un contrat VAD, présentez également votre volume de ventes prévisionnel et votre panier moyen. Ces éléments aident à discuter des conditions d’encaissement. Une association ou un indépendant peut suivre le même parcours général, avec les justificatifs correspondant à sa structure.
Dans le compte marchand, renseignez le compte destiné aux versements, les coordonnées de contact et le nom qui doit apparaître sur le relevé du client. Un libellé reconnaissable facilite l’identification de l’achat et peut éviter des contestations inutiles.
3. Intégrer le paiement à votre site
Avec WooCommerce, Shopify, PrestaShop ou Magento
- Choisissez une solution annoncée comme compatible avec votre plateforme et sa version.
- Installez son application ou son extension depuis l’interface prévue par votre CMS ou par le prestataire.
- Reliez-la à votre compte marchand avec la procédure fournie : connexion au compte ou saisie de clés.
- Activez d’abord l’environnement de test, puis sélectionnez les moyens de paiement et les devises souhaités.
- Configurez les pages de retour et les notifications nécessaires à la mise à jour des commandes.
Conservez le module et le CMS à jour : une extension abandonnée peut devenir incompatible ou introduire une faille.
Sur un site développé sur mesure
La voie la plus simple consiste souvent à créer une session de paiement côté serveur, puis à diriger le client vers une page hébergée par le prestataire. Celui-ci collecte les données de carte et renvoie ensuite le client vers votre site.
Une intégration par API permet un parcours plus personnalisé. Le développeur relie alors le site aux interfaces du prestataire, notamment pour créer les paiements, recevoir les résultats et déclencher les remboursements. Cette approche donne plus de contrôle, mais demande davantage de maintenance et une attention particulière à la sécurité.
Dans les deux cas, configurez un webhook : c’est une notification envoyée par le prestataire à votre serveur lorsqu’un événement survient. Votre serveur doit en contrôler l’authenticité, retrouver la commande correspondante et traiter sans doublon les notifications reçues plusieurs fois. Ne validez pas une commande sur la seule base d’un message transmis par le navigateur du client.
4. Configurer la sécurité et le parcours client
Utilisez HTTPS sur l’ensemble du site, protégez les comptes d’administration par une authentification multifacteur et limitez les accès aux personnes qui en ont besoin. Gardez les clés secrètes du prestataire côté serveur, hors du code accessible publiquement. Ne les envoyez pas par e-mail et remplacez-les si elles ont été exposées.
Évitez de collecter ou de stocker vous-même les numéros de carte. Une page hébergée ou des composants fournis par le prestataire réduisent votre exposition aux données sensibles. Ils ne suppriment pas toutes vos responsabilités : votre site, ses accès et son intégration restent à protéger.
PCI DSS, DSP2 et 3D Secure : quelles différences ?
- PCI DSS est une norme de sécurité concernant les données de carte. Les exigences applicables dépendent notamment de la façon dont votre site traite ou transmet ces données.
- La DSP2 est un cadre européen pour les services de paiement. Elle prévoit notamment l’authentification forte pour certains paiements électroniques, avec des exemptions possibles.
- L’authentification forte combine au moins deux éléments de catégories différentes : ce que le client sait, possède ou est. Un mot de passe, un téléphone et une empreinte sont des exemples de ces catégories.
- 3D Secure est un mécanisme utilisé pour authentifier un paiement par carte en ligne. Une validation peut passer par l’application bancaire ; le SMS n’est ni l’unique méthode ni, à lui seul, une preuve universelle d’authentification forte.
Choisissez une intégration qui prend en charge l’authentification lorsque nécessaire. Plus la saisie des données de carte est confiée au prestataire, plus vos obligations PCI DSS se concentrent sur la sécurité de votre site, de ses accès et de son intégration ; si vous traitez ou stockez vous-même ces données, elles s’alourdissent nettement.
Côté client, affichez le montant total avant paiement, les moyens acceptés et les conditions de livraison ou de prestation. Sur mobile, assurez-vous que les champs et les messages d’erreur restent lisibles. En cas de refus, proposez de réessayer ou de choisir un autre moyen sans perdre le panier.
Quels moyens de paiement proposer ?
Proposez les moyens que vos clients utilisent déjà, sans multiplier les options : chacune a ses frais, ses délais et ses règles de remboursement.
- La carte bancaire reste le moyen le plus attendu sur un site marchand ; elle peut déclencher une authentification.
- Le portefeuille électronique permet de payer avec un compte ou un appareil déjà enregistré, ce qui accélère le paiement, surtout sur mobile.
- Le virement convient aux montants élevés, mais le client lance l’opération lui-même et la confirmation peut être plus lente.
- Le prélèvement SEPA est adapté aux abonnements et aux paiements récurrents ; il suppose un mandat donné par le client, qui peut ensuite contester un prélèvement.
- Le paiement en plusieurs fois peut faciliter l’achat de paniers élevés, avec des frais propres à ce service.
Choisissez selon votre panier moyen, la fréquence d’achat, le pays de vos clients et la présence éventuelle d’abonnements.
5. Tester avant la mise en ligne
Utilisez les identifiants et les données de test fournis par votre prestataire. Effectuez les essais sur ordinateur et sur téléphone, puis contrôlez à la fois l’interface client, votre administration et le tableau de bord du prestataire.
- Un paiement accepté crée une seule commande payée, avec le bon montant et la bonne devise.
- Un paiement refusé laisse la commande impayée et affiche une marche à suivre claire.
- Une authentification réussie, abandonnée ou échouée produit le statut attendu.
- Le retour sur le site et la notification serveur fonctionnent, y compris si le client ferme sa page.
- Une notification reçue plusieurs fois ne déclenche ni commande ni livraison en double.
- Un remboursement apparaît correctement dans le suivi de la commande et du prestataire.
- Les e-mails de confirmation, les frais de livraison et les documents de commande sont cohérents.
Après ces essais, remplacez les clés de test par les clés de production et activez le mode réel. Une petite commande réelle, suivie d’un remboursement si nécessaire, permet de contrôler le parcours de bout en bout et le rapprochement avec votre compte marchand.
Que faire après un refus, un remboursement ou un litige ?
Un refus ne signifie pas toujours une fraude : le client peut avoir abandonné l’authentification ou rencontré un problème avec sa banque. Gardez la commande en attente ou indiquez son échec, sans préparer une livraison comme si elle était payée. Ne demandez jamais les données de carte par e-mail pour terminer l’achat.
Pour un remboursement, partez de la transaction dans votre outil marchand et conservez le lien avec la commande. En cas de contestation, rassemblez la confirmation de commande, les échanges avec le client et la preuve de livraison ou de réalisation de la prestation. Le prestataire transmet ces éléments à la banque du client, qui tranche ; si la contestation est retenue, le montant est reversé au client et des frais peuvent s’ajouter.
Enfin, rapprochez régulièrement les commandes payées, les remboursements et les versements reçus. Cet exercice permet de repérer rapidement une notification manquante, une commande en double ou un écart de frais.
Checklist avant la mise en ligne
- Le compte marchand est activé pour les paiements réels et le compte de versement est renseigné.
- Les clés de production remplacent les clés de test, et les clés secrètes restent côté serveur.
- Le site fonctionne entièrement en HTTPS et les accès d’administration sont protégés par une authentification multifacteur.
- L’authentification du paiement est prise en charge et le webhook contrôle l’authenticité des notifications.
- Les moyens de paiement affichés correspondent à ceux que vous avez activés.
- Les prix, les frais de livraison et les conditions de vente sont visibles avant le paiement.
- Un paiement réel et un remboursement ont été vérifiés de bout en bout.
- Vous savez comment traiter un refus, un remboursement et une contestation.