Comment sécuriser un site internet contre les cyberattaques ?
Pour sécuriser un site internet contre les cyberattaques, commencez par mettre à jour ses logiciels, protéger les comptes avec une double authentification, activer HTTPS et tester vos sauvegardes. Limitez ensuite les accès au serveur, surveillez les activités suspectes et corrigez les failles du code. Le cadenas HTTPS ne suffit pas : la sécurité concerne aussi l’hébergement, le CMS, le nom de domaine et les données.
Pourquoi sécuriser un site et quelles menaces le visent ?
La sécurité d’un site internet vise à préserver trois choses : sa disponibilité, la confidentialité de ses données et l’intégrité de son contenu. Un site compromis peut devenir indisponible, diffuser des contenus malveillants ou exposer les données de ses utilisateurs. Ses visiteurs sont eux aussi concernés : ils peuvent être redirigés vers des pages frauduleuses ou voir leurs informations volées. Pour une boutique, une interruption peut aussi bloquer les commandes et les paiements.
Testez vos connaissances sur la sécurité d’un site web
Répondez aux six questions. Après chaque choix, une correction s’affiche immédiatement.
Corrections
- La force brute consiste à multiplier les essais de connexion pour trouver un mot de passe.
- Le phishing cherche à obtenir des identifiants en se faisant passer pour un service ou une personne de confiance.
- L’injection SQL exploite une entrée mal protégée pour agir sur la base de données.
- Le XSS permet d’injecter du code exécuté dans le navigateur d’un visiteur.
- Le déni de service distribué ou DDoS submerge le site de trafic afin de le rendre inaccessible.
- L’exploitation d’une faille logicielle peut donner accès au site par un CMS, une extension ou un serveur non corrigé.
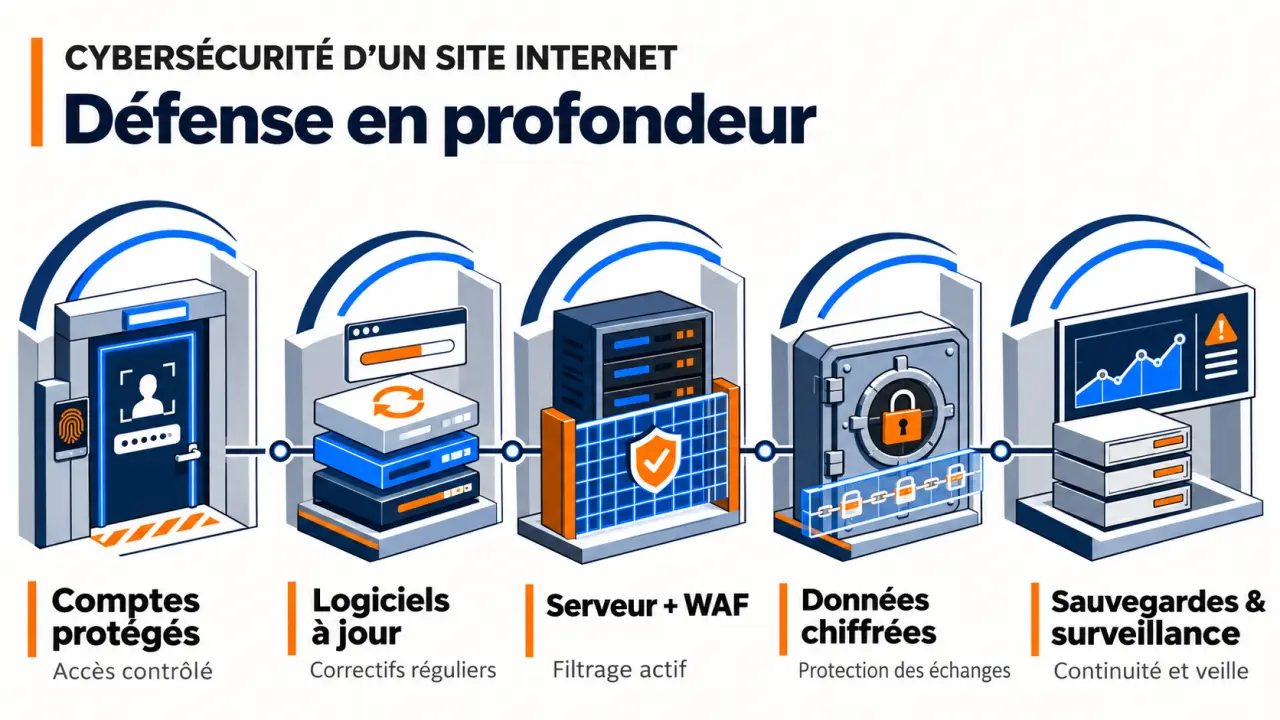
Aucune protection ne bloque toutes ces attaques. Il faut combiner plusieurs mesures pour qu’une seule faiblesse ne compromette pas l’ensemble du site.
Les premières actions à mener
- Protégez les comptes sensibles. Activez la double authentification sur le CMS, l’hébergement, le nom de domaine et la messagerie associée.
- Installez les correctifs de sécurité. Traitez le CMS, ses extensions et son thème, mais aussi le serveur et la base de données lorsque vous les administrez.
- Assurez-vous de disposer d’une sauvegarde exploitable. Elle doit comprendre les fichiers, la base de données et la configuration, avec une copie séparée du serveur.
- Activez HTTPS sur tout le site. Les formulaires et l’administration doivent aussi passer par une connexion chiffrée.
- Supprimez les accès et composants inutiles. Un ancien compte ou une extension abandonnée reste une porte d’entrée possible.
Protéger les comptes et le nom de domaine
Créez un compte personnel pour chaque intervenant. Donnez à chacun les seuls droits nécessaires : une personne qui publie des articles n’a pas besoin de modifier les réglages du serveur.
Utilisez des mots de passe longs et différents pour chaque service. Un gestionnaire de mots de passe permet de les générer et de les conserver sans les réutiliser. Activez la double authentification, de préférence avec une application dédiée ou une clé de sécurité. Conservez les codes de secours dans un endroit sûr.
Lorsqu’un collaborateur ou un prestataire part, désactivez son compte et révoquez ses sessions et ses clés d’accès. Si un secret partagé lui était connu, remplacez-le. Appliquez la même procédure aux accès de test et aux outils de déploiement.
Le compte qui gère votre nom de domaine mérite la même attention que le CMS : une prise de contrôle peut détourner les visiteurs ou perturber la messagerie. Protégez ce compte, activez le verrouillage du domaine si le service le propose et mettez en place le renouvellement automatique avec une alerte avant expiration.
Maintenir le CMS et ses extensions à jour
Une mise à jour de sécurité corrige une faiblesse connue. Appliquez-la rapidement, sans attendre une refonte du site. Incluez le CMS, les extensions, les thèmes, le système d’exploitation, la base de données et les autres composants utilisés.
Pour limiter les interruptions, faites une sauvegarde avant une mise à jour importante et testez-la d’abord sur une copie du site. Après installation, contrôlez au minimum la connexion, les formulaires et les fonctions de commande si vous vendez en ligne. Les mises à jour automatiques conviennent aux composants compatibles, à condition de surveiller leur bon déroulement.
Avant d’installer une extension, regardez sa provenance, la date de sa dernière mise à jour, sa compatibilité et l’activité de sa maintenance. Privilégiez les sources officielles du CMS. Supprimez les modules et thèmes inutilisés plutôt que de les laisser désactivés : leurs fichiers peuvent rester présents sur le serveur.
Sécuriser l’hébergement et le serveur
Un hébergement externalisé ne transfère pas toute la sécurité au prestataire. L’hébergeur peut gérer l’infrastructure et certaines mises à jour, tandis que vous restez chargé des comptes, du contenu et, souvent, du CMS. Répartissez clairement ces tâches avant de choisir une offre.
Sur un serveur que vous administrez, désactivez les services inutiles et filtrez les connexions entrantes. Par exemple, le port 443 sert au trafic HTTPS ; les accès d’administration doivent être limités aux personnes et aux réseaux autorisés. Ne rendez pas la base de données directement accessible depuis Internet. Si vous n’administrez pas le serveur, recherchez ces protections dans les fonctions incluses par l’hébergeur.
Pare-feu, WAF, CDN : quelle différence ?
| Outil | Rôle principal | Limite à connaître |
|---|---|---|
| Pare-feu réseau | Filtre les connexions selon les ports, les adresses et les règles définies. | Il ne corrige pas une faille dans le code du site. |
| WAF | Filtre les requêtes web suspectes avant qu’elles atteignent l’application. | Il peut bloquer une requête légitime et demande des réglages. |
| CDN | Distribue des contenus depuis plusieurs serveurs et peut absorber une partie du trafic. | Un CDN seul ne remplace ni les correctifs ni une protection anti-DDoS adaptée. |
| Protection anti-DDoS | Atténue le trafic destiné à rendre le service indisponible. | Elle ne protège pas à elle seule contre le vol d’un compte. |
Pour un site vitrine simple, commencez par un hébergement maintenu, des sauvegardes fiables et des accès protégés. Pour une boutique qui traite des commandes en continu, ajoutez une protection adaptée aux interruptions et un WAF, puis testez leur effet sur les fonctions d’achat.
Chiffrer les échanges et protéger les données
Installez un certificat valide et utilisez HTTPS sur toutes les pages. Configurez la redirection depuis HTTP et surveillez le renouvellement du certificat. HTTPS chiffre les échanges entre le navigateur et le serveur ; il ne rend pas le serveur invulnérable et ne protège pas des identifiants déjà volés.
Pour les cookies de session, l’option Secure limite leur transmission aux connexions HTTPS. L’option HttpOnly empêche leur lecture par les scripts du navigateur. Ces réglages complètent la protection des sessions sans remplacer la correction des failles XSS.
Ne placez pas de mot de passe, de jeton ou de donnée personnelle sensible dans une URL : elle peut se retrouver dans l’historique ou les journaux. Limitez aussi les données collectées et les personnes qui peuvent les consulter. Pour les mots de passe des utilisateurs, stockez des empreintes produites par un algorithme adapté aux mots de passe, jamais les mots de passe en clair.
Protéger les formulaires, les API et le code
Chaque formulaire, champ de recherche, zone de connexion ou API constitue un point d’entrée. Validez les données reçues côté serveur, même si le navigateur effectue déjà des contrôles. Pour les requêtes à la base de données, utilisez des requêtes préparées plutôt que d’assembler directement du SQL avec les valeurs saisies.
Pour réduire le risque de XSS, encodez les données avant de les afficher dans une page, en fonction de leur contexte d’utilisation. Contrôlez aussi les fichiers envoyés par les visiteurs : type autorisé, taille et emplacement de stockage.
Les API doivent vérifier l’identité et les droits de l’appelant, pas seulement masquer leur adresse. Gardez les clés et les mots de passe techniques hors du code publié et des dépôts accessibles. Séparez les environnements de développement et de production, et évitez d’utiliser de vraies données clients dans les tests.
Sauvegarder pour pouvoir restaurer
Une sauvegarde utile permet de remettre le site en service, pas seulement de conserver une archive. Incluez les fichiers, les médias, la base de données et les éléments de configuration nécessaires. Conservez au moins une copie séparée du serveur de production, protégée par des accès distincts ; une copie hors ligne réduit aussi le risque qu’une attaque chiffre toutes les sauvegardes accessibles.
Choisissez la fréquence selon la perte de données acceptable. Pour un site vitrine rarement modifié, une sauvegarde quotidienne peut constituer un point de départ. Pour une boutique qui reçoit des commandes toute la journée, prévoyez des sauvegardes plus fréquentes de la base. Gardez plusieurs versions afin de pouvoir revenir à un état antérieur à une infection passée inaperçue.
Testez régulièrement la restauration sur un environnement isolé. Vérifiez que les pages, les médias, les connexions et les fonctions importantes marchent. Notez aussi le temps nécessaire et la marche à suivre.
Surveiller le site et contrôler ses protections
Consultez les journaux de connexion et d’administration, ainsi que les alertes de l’hébergeur. Des échecs de connexion répétés, un compte administrateur inconnu, des fichiers modifiés sans raison ou une hausse inhabituelle du trafic justifient une enquête. Protégez les journaux et limitez leur accès : ils peuvent contenir des données sensibles.
Planifiez des scans de vulnérabilité et examinez leurs résultats après les changements importants. Un scan repère certains problèmes connus, mais il ne remplace pas un audit : celui-ci examine aussi la configuration, les droits et la logique de l’application. Un audit spécialisé est particulièrement utile avant la mise en production d’un site complexe, après une refonte majeure ou lorsque des données sensibles sont en jeu.
Que faire si votre site est piraté ?
- Limitez les dégâts. Isolez le site ou désactivez la fonction compromise. Prévenez l’hébergeur si le serveur ou le trafic est concerné.
- Conservez les éléments utiles. Gardez une copie des journaux, des alertes et des fichiers suspects avant de les supprimer. Notez les heures et les actions effectuées.
- Fermez la porte d’entrée. Désactivez les comptes compromis, révoquez les sessions et les clés, puis corrigez la faille identifiée.
- Restaurez une copie saine. Utilisez une sauvegarde antérieure à la compromission et appliquez les correctifs avant de rouvrir le site.
- Contrôlez et surveillez. Changez les secrets potentiellement exposés, testez les fonctions essentielles et recherchez tout signe de nouvelle activité suspecte.
Si des données personnelles ont pu être exposées, documentez les données concernées et les conséquences possibles. Une violation peut entraîner des obligations de notification et d’information : traitez cette question dès la découverte de l’incident, en parallèle de la remise en service.
Checklist de sécurité à garder sous la main
- Immédiatement : double authentification, mises à jour critiques, HTTPS, suppression des comptes inutiles et sauvegarde séparée.
- Chaque semaine : examen des alertes, des échecs de connexion et des mises à jour en attente.
- Chaque mois : contrôle des comptes, des extensions et du bon déroulement des sauvegardes.
- Régulièrement et après un changement majeur : test de restauration, scan de vulnérabilité et revue des réglages de sécurité.